Eine kritische Sicherheitslücke in Elementor Pro wird aktuell aktiv ausgenutzt. Wordfence veröffentlichte am 2. September 2026 neue Angriffsdaten zu CVE-2026-32475. Betroffen waren Elementor-Pro-Versionen bis einschließlich 4.2.1. Unter einer bestimmten Konfiguration des Form-Widgets konnten nicht authentifizierte Angreifer beliebige Dateien hochladen und dadurch im schlimmsten Fall Code auf dem Server ausführen. Wordfence meldet mehr als 190.000 bereits blockierte Exploit-Versuche. Die bereinigte Version 4.2.2 wurde am 19. August 2026 veröffentlicht.
Für uns ist dieser Vorfall aus zwei Gründen relevant. Erstens: Elementor gehört zu den am weitesten verbreiteten WordPress-Werkzeugen überhaupt. Eine Schwachstelle in einem derart populären Plugin besitzt deshalb automatisch eine enorme potenzielle Reichweite. Zweitens: OrgaPress verwendet Elementor nicht. Wir haben den Builder bereits vor Jahren aus unserem Stack entfernt – nicht, weil Elementor grundsätzlich „unsicher“ wäre, sondern weil sein Produkt- und Erweiterungsmodell nicht zu dem passt, wie wir Unternehmenswebsites effizient entwickeln und langfristig kontrollieren wollen.
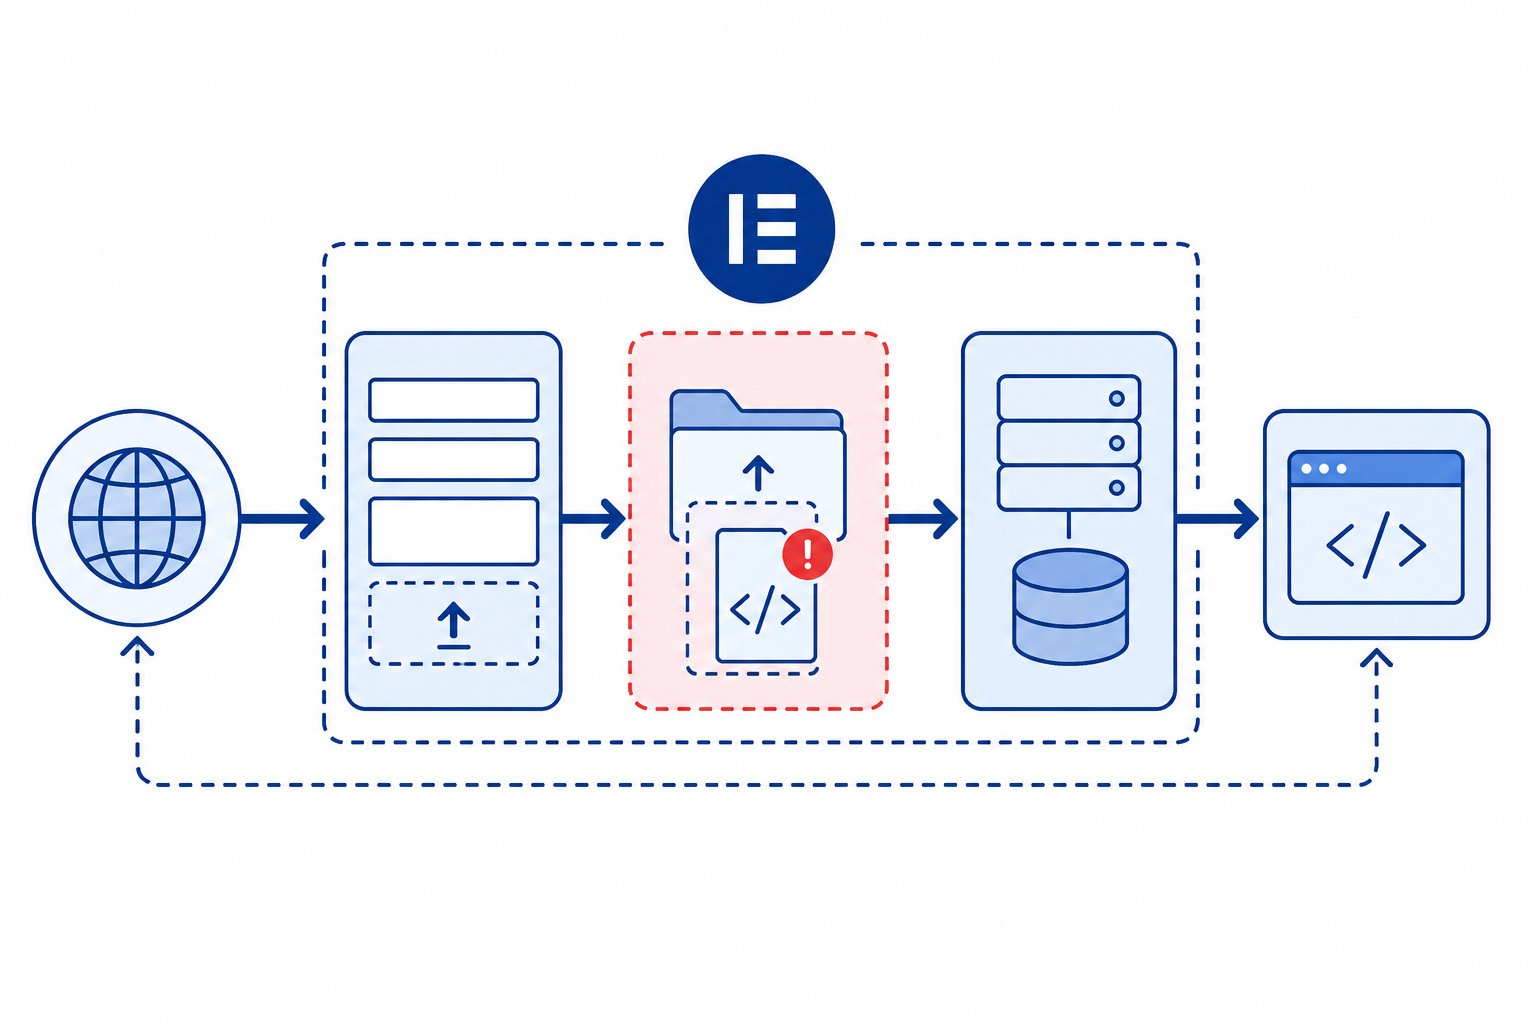
Elementor Pro: Arbitrary File Upload mit möglicher Remote Code Execution
Was ist konkret passiert?
Die Schwachstelle sitzt nach der Analyse von Wordfence in der Verarbeitung von Datei-Uploads im Elementor-Pro-Form-Widget. Eine fehlerhafte Validierungslogik konnte dazu führen, dass Dateityp- und Dateiendungsprüfungen für weitere Dateien innerhalb eines Upload-Feldes übersprungen wurden. Unter den genannten Voraussetzungen ließ sich dadurch eine ausführbare PHP-Datei in den Upload-Bereich schreiben. Das macht Remote Code Execution und damit eine vollständige Übernahme der Website möglich.
Wordfence stufte die Lücke mit CVSS 9,8 als kritisch ein und führt sie unter CVE-2026-32475. Elementor veröffentlichte am 19. August 2026 Elementor Pro 4.2.2. Im offiziellen Elementor-Pro-Changelog ist für genau diese Version eine verbesserte Code-Sicherheitsdurchsetzung im Form-Widget dokumentiert. Laut Wordfence begannen Angreifer bereits am Tag der öffentlichen Bekanntgabe mit Exploit-Versuchen; besonders hohe Aktivität wurde zwischen dem 19. und 23. August beobachtet.
Vom Patch zur aktiven Ausnutzung in wenigen Stunden
Das ist kein Beweis dafür, dass Elementor grundsätzlich unsicher ist
Gerade bei einem aktuellen Sicherheitsvorfall ist Differenzierung wichtig. Jede relevante Software kann Schwachstellen enthalten – auch WordPress, auch OrgaPress und auch individuell entwickelter Code. Ein einzelner CVE beweist weder schlechte Entwickler noch ein grundsätzlich unsicheres Produkt. Im Gegenteil: Elementor hat die Schwachstelle gepatcht, dokumentiert Security-Härtungen im Changelog und unterhält ein Bug-Bounty-Programm. Wer Elementor Pro einsetzt, sollte deshalb nicht in Panik geraten, sondern die betroffenen Versionen und die konkrete Konfiguration prüfen und unverzüglich aktualisieren.
Der Vorfall zeigt etwas anderes: Die Risikowirkung eines Fehlers hängt auch von Reichweite, Privilegien und Abhängigkeiten ab. Ein weithin eingesetzter Page Builder ist ein attraktives Ziel, weil eine einzige Schwachstelle potenziell sehr viele Websites betrifft. Wenn derselbe Builder zusätzlich Formulare, Theme-Logik, Dynamic Tags, Templates und weitere zentrale Funktionen übernimmt, sitzt er tief in der Website-Architektur. Das erhöht nicht automatisch die Wahrscheinlichkeit eines Bugs – aber den möglichen Blast Radius, wenn einer auftritt.
Das Risiko entsteht aus vier Faktoren gleichzeitig
Popularität ist gleichzeitig Stärke und Angriffsfläche
Die enorme Verbreitung von Elementor ist ein Erfolg des Produkts. Sie sorgt für eine große Community, viele Tutorials, Templates und Integrationen. Gleichzeitig wirkt dieselbe Reichweite aus Sicht eines Angreifers wie ein Multiplikator. Ein Exploit für ein Nischenplugin mit wenigen hundert Installationen besitzt ein anderes ökonomisches Potenzial als eine Schwachstelle in Software, die auf Millionen Websites läuft. Angriffe lassen sich automatisieren, WordPress-Instanzen werden breit gescannt und öffentlich bekannte Schwachstellen werden sehr schnell in Bot-Infrastrukturen übernommen.
Das ist kein Elementor-spezifisches Phänomen. WordPress selbst, WooCommerce, weit verbreitete Security-Plugins und andere populäre Komponenten sind aus demselben Grund regelmäßig Gegenstand intensiver Sicherheitsforschung – und von Angriffen. Für Unternehmen folgt daraus nicht „keine populären Plugins verwenden“, sondern eine nüchternere Frage: Welche Drittanbieter-Komponenten wollen wir wirklich tief in unseren produktiven Stack integrieren und über Jahre als externe Abhängigkeit akzeptieren?
Warum wir Elementor schon vor Jahren aus unserem Stack entfernt haben
Unsere Entscheidung gegen Elementor fiel lange vor CVE-2026-32475. Der Sicherheitsvorfall bestätigt für uns deshalb nicht die These „Elementor ist schlecht“, sondern unsere grundsätzliche Architekturentscheidung: Ein universeller Builder, der für Einsteiger, Freelancer, Agenturen, Shops, Marketingteams und sehr unterschiedliche Website-Typen gleichzeitig funktionieren muss, trägt zwangsläufig viel Produktbreite mit sich. Für unsere Arbeit an Unternehmensplattformen war diese Breite irgendwann weniger wertvoll als ein kontrollierbarer, auf unsere Prozesse zugeschnittener Stack.
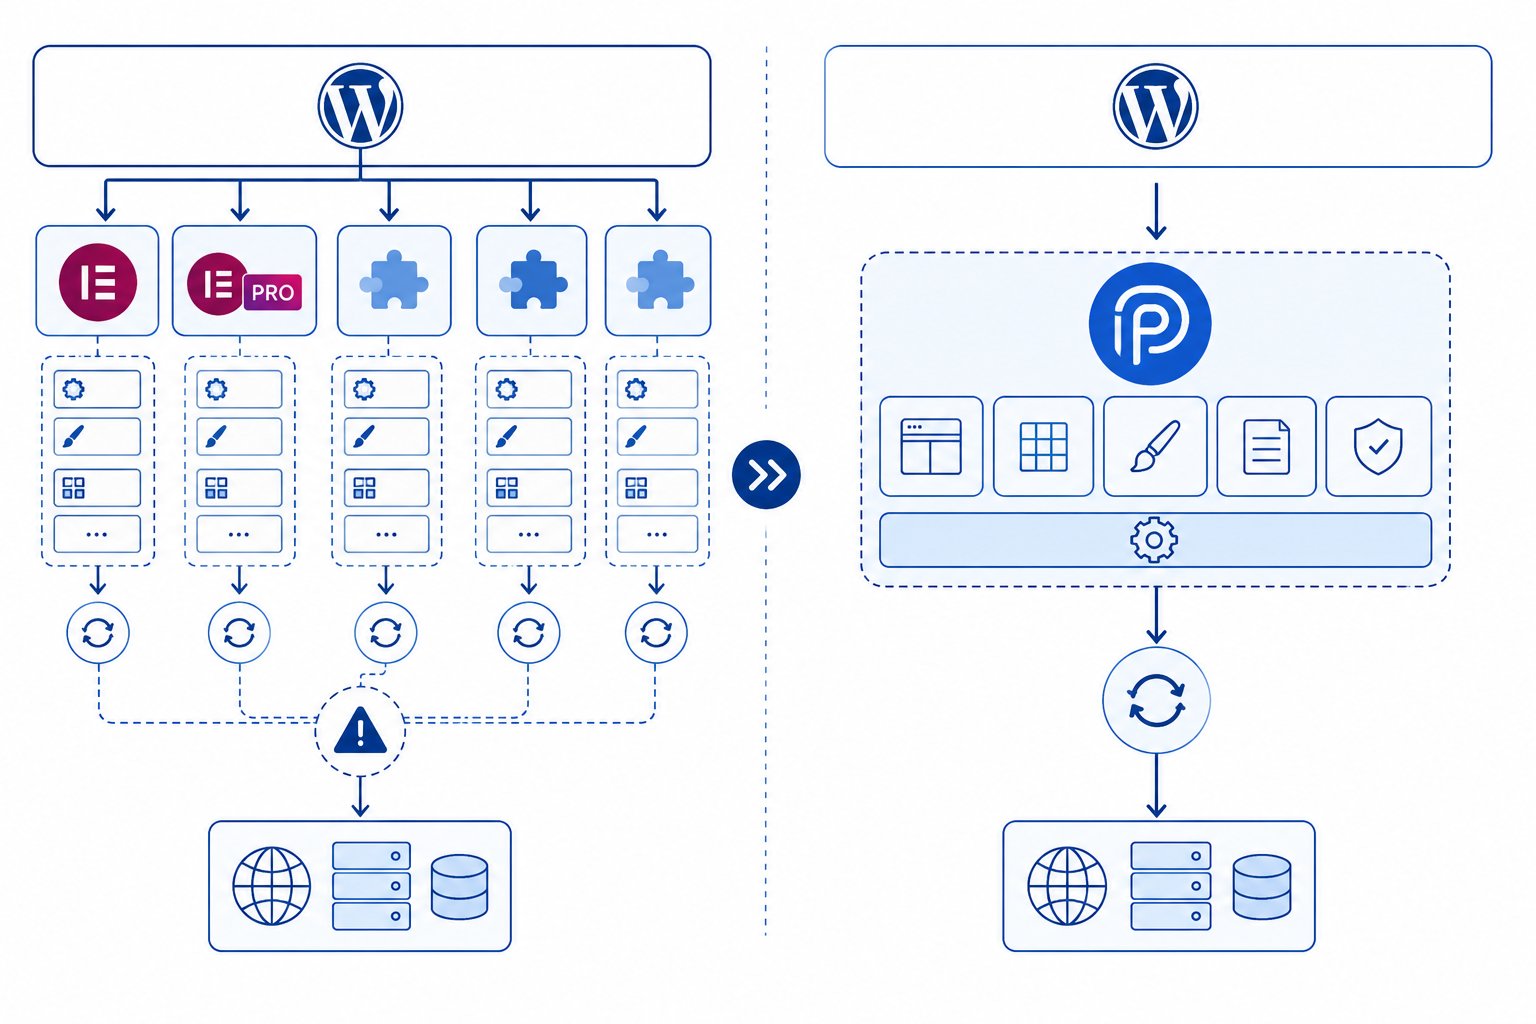
Wir wollten mehr Freiheit bei Templates, Datenstrukturen, wiederverwendbaren Komponenten, Integrationen und hochautomatisiertem Publishing. Gleichzeitig wollten wir weniger Abhängigkeit von einem Builder plus Pro-Erweiterung plus möglichen Add-on-Paketen. Elementor selbst weist in seiner Update-Dokumentation darauf hin, dass Elementor und Elementor Pro aktuell gehalten werden müssen und dass das Aktualisieren nur einer der beiden Komponenten Probleme verursachen kann. Vor Updates empfiehlt der Hersteller Backups und das Lesen der Release-Dokumentation. Das ist normales professionelles Softwaremanagement – aber eben genau die zusätzliche Lifecycle-Ebene, die wir für eine zentrale Publishing-Komponente nicht mehr extern verantworten lassen wollten.
Der bewusst zugespitzte Vergleich, den wir intern manchmal verwenden, lautet: Ein Massenmarkt-Builder funktioniert wie ein sehr komfortabler Baukasten. Er ist schnell zugänglich, muss aber zwangsläufig auf einen gemeinsamen Nenner optimiert werden. Für viele Websites ist das attraktiv. Bei komplexen Enterprise-Anforderungen kann der Baukasten dagegen selbst zum Rahmen werden, an den sich Prozesse anpassen müssen. Mit OrgaPress wollten wir die Richtung umdrehen: Der Editor soll sich unserem Plattformmodell unterordnen, nicht das Plattformmodell dem Editor.
Builder als Ökosystem oder Editor als Teil der Plattform
Typischer Builder-Stack
OrgaPress-Stack
Mit OrgaPress wäre genau diese Elementor-Lücke nicht relevant gewesen
Hier lohnt sich eine sehr präzise Formulierung: Eine OrgaPress-Website kann selbstverständlich Sicherheitsprobleme haben. Kein seriöser Anbieter kann behaupten, Software sei grundsätzlich nicht kompromittierbar. Was wir sagen können, ist wesentlich konkreter: OrgaPress verwendet Elementor nicht. Deshalb existiert CVE-2026-32475 in unserem Standardstack schlicht nicht. Ein Angriff, der genau diese Elementor-Pro-Komponente voraussetzt, findet dort kein Ziel.
Das ist die praktische Bedeutung von Angriffsflächenreduktion. Auf der Seite Security & Compliance beschreiben wir den Ansatz, externe Abhängigkeiten zu begrenzen, Wartungswege zu vereinheitlichen und zentrale Funktionen als Teil der Plattform zu betreiben. Das OrgaPress-Security-Modul ist ebenfalls intern in die Architektur integriert. Wir entfernen also nicht nur einen Builder und installieren anschließend zehn andere Drittanbieter-Pakete, sondern versuchen, Standardanforderungen systematisch in eine gemeinsame Code- und Verantwortungsbasis zu ziehen.
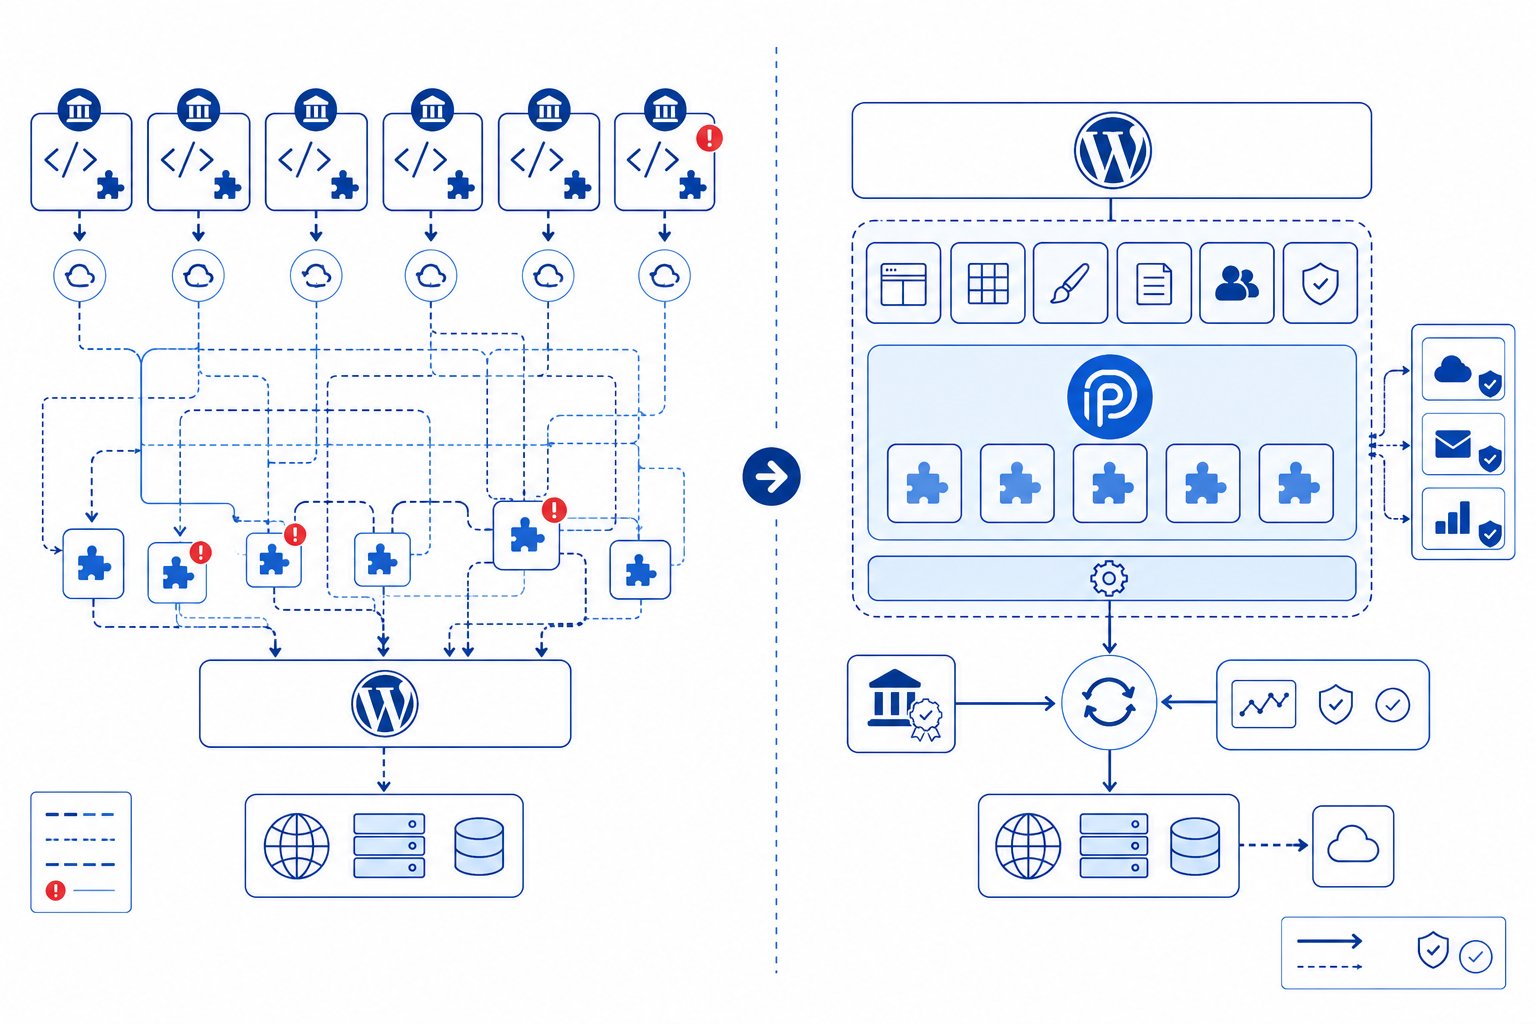
Supply-Chain-Sicherheit beginnt vor dem nächsten CVE
Security wird oft erst diskutiert, wenn ein Patch verfügbar ist. Für Plattformarchitektur beginnt sie früher: bei der Entscheidung, welche Software überhaupt Bestandteil des Systems wird. Jedes Theme, jedes Plugin, jeder externe Update-Server und jeder zusätzliche Hersteller erweitert die Supply Chain. Das ist nicht automatisch schlecht. Manchmal ist ein spezialisierter Drittanbieter die beste und sicherste Lösung. Aber die Entscheidung sollte bewusst erfolgen – insbesondere bei Komponenten, die auf jeder Seite geladen werden oder tief in Publishing, Uploads und Templates eingreifen.
Genau deshalb betreiben wir Third-Party-Plugins in OrgaPress nicht nach dem Prinzip „installieren und vergessen“. Wo externe Erweiterungen fachlich notwendig sind, werden sie verifiziert und in den Betriebsprozess einbezogen. Gleichzeitig verfügt OrgaPress laut Plattformübersicht über eine eigene Deployment-Pipeline für zentrale Komponenten. Das reduziert nicht das Software-Risiko auf null. Es reduziert aber die Zahl der Stellen, an denen wir für Standardfunktionen auf voneinander unabhängige Produktentscheidungen und Releasezyklen warten müssen.
Was jetzt konkret zu tun ist
Für uns geht es am Ende nicht nur um Security, sondern um Effizienz
Dass wir Elementor nicht einsetzen, ist deshalb kein reflexhafter Sicherheitsentscheid. Der Kern unserer Entscheidung ist Produktivität. Wir wollen Landingpages, Kampagnenseiten und ganze Seitenfamilien schnell aus wiederverwendbaren Strukturen erzeugen können, ohne dabei gegen die Grenzen eines Drittanbieter-Builders zu arbeiten. Komponenten, Templates, Content-Strukturen, SEO-Daten und Integrationen sollen in derselben Plattformlogik leben.
Das wird mit agentischer KI noch relevanter. Ein visueller Editor ist heute nicht mehr nur eine Oberfläche zum Klicken. In OrgaPress können strukturierte Templates und Plattformmodule als Grundlage für automatisiertes Publishing dienen. KI kann Inhalte und ganze Seitenstrukturen innerhalb definierter Leitplanken erzeugen. Dafür benötigen wir eine Architektur, deren Komponenten, Datenmodelle und Deployment wir selbst verstehen und kontrollieren. Ein zusätzlicher universeller Builder zwischen Plattform und Publishing würde diese Kette für uns nicht vereinfachen, sondern verlängern.
Der Sicherheitsvorfall ist damit nur ein sichtbares Beispiel für ein viel grundsätzlicheres Problem: Jede externe Kernkomponente muss nicht nur heute funktionieren, sondern über Jahre zu Ihrem technischen, wirtschaftlichen und operativen Modell passen. Wenn sich Produkte, Lizenzen, APIs oder Sicherheitsanforderungen ändern, tragen Sie die Abhängigkeit mit. Genau diese Zahl externer Variablen versuchen wir mit OrgaPress zu reduzieren.
Abhängigkeiten sind Architekturentscheidungen
Ein Plugin wird nicht nur wegen seiner Features bewertet, sondern danach, welche Rolle es im Stack übernimmt und wie lange wir diese externe Abhängigkeit tragen wollen.
Standardfunktionen gehören in den Plattformkern
Was bei fast jedem Kunden benötigt wird, sollte möglichst aus einer gemeinsamen Code-, Test- und Deployment-Verantwortung stammen.
Third Party bleibt erlaubt – aber bewusst
Wir schließen spezialisierte Plugins nicht aus. Wir reduzieren nur die Zahl unnötiger Lieferanten und beobachten verbleibende externe Komponenten langfristig.
Kein System ist unverwundbar
Der Anspruch ist nicht Null-Risiko, sondern kleinere Angriffsflächen, kurze Patchwege und eine Architektur, deren Verantwortlichkeiten im Ernstfall klar sind.
Fazit: Der Elementor-Vorfall ist ein Architekturthema – nicht nur ein Plugin-Bug
CVE-2026-32475 ist eine konkrete, inzwischen gepatchte Schwachstelle in Elementor Pro. Betroffene Installationen sollten aktualisiert und bei entsprechender Konfiguration auf Kompromittierung geprüft werden. Daraus eine pauschale Aussage abzuleiten, Elementor sei grundsätzlich unsicher, wäre fachlich falsch. Der Vorfall zeigt aber sehr deutlich, was bei weit verbreiteten zentralen Drittanbieter-Komponenten auf dem Spiel steht: Eine einzige Schwachstelle kann innerhalb kürzester Zeit zum Ziel automatisierter Angriffe in enormem Maßstab werden.
Für OrgaPress ist das eine Bestätigung unseres Plattformansatzes. Wir haben Elementor bereits vor Jahren entfernt, weil wir für professionelles Publishing mehr Kontrolle, mehr Flexibilität und weniger externe Abhängigkeiten wollten. Genau diese Elementor-Schwachstelle hätte eine Standard-OrgaPress-Instanz deshalb nicht betroffen. Nicht weil OrgaPress magisch unangreifbar wäre, sondern weil die angreifbare Komponente gar nicht Teil unserer Architektur ist.
Das ist letztlich die wichtigere Security-Frage für Unternehmen: nicht nur „Wie schnell können wir das nächste Plugin patchen?“, sondern „Warum befindet sich dieses Plugin überhaupt in unserem kritischen Pfad?“ Wer seine WordPress-Landschaft unter diesem Gesichtspunkt prüfen möchte, findet auf unserer Seite zu Security & Compliance mehr über den OrgaPress-Ansatz zu Supply-Chain-Risiken, zentraler Wartung und kontrolliertem Deployment.